전화:400-882-3320
로그 모니터링으로 해결할 수 있는 문제
분산된 로그를 검색 가능한 근거와 경보, 근본 원인 맥락으로 전환합니다
개발, 운영, SRE, 보안 팀은 같은 작업 흐름에서 로그를 검색하고 패턴을 발견하며 필드를 추출할 수 있습니다. 이상 로그에서 원인을 설명하는 트레이스, 리소스, 이벤트로 바로 이동합니다.
스캔하여 팔로우
Guance WeChat
스캔하여 추가
Guance 어시스턴트
로그 모니터링 및 분석
Guance는 애플리케이션, 호스트, 컨테이너, 클라우드, 보안, 사용자 정의 로그를 중앙에서 수집합니다. 필드 파싱, Log Patterns, 시각화, 경보를 제공하고 트레이스, 인프라, 이벤트와 연결해 장애 분석 시간을 단축합니다.
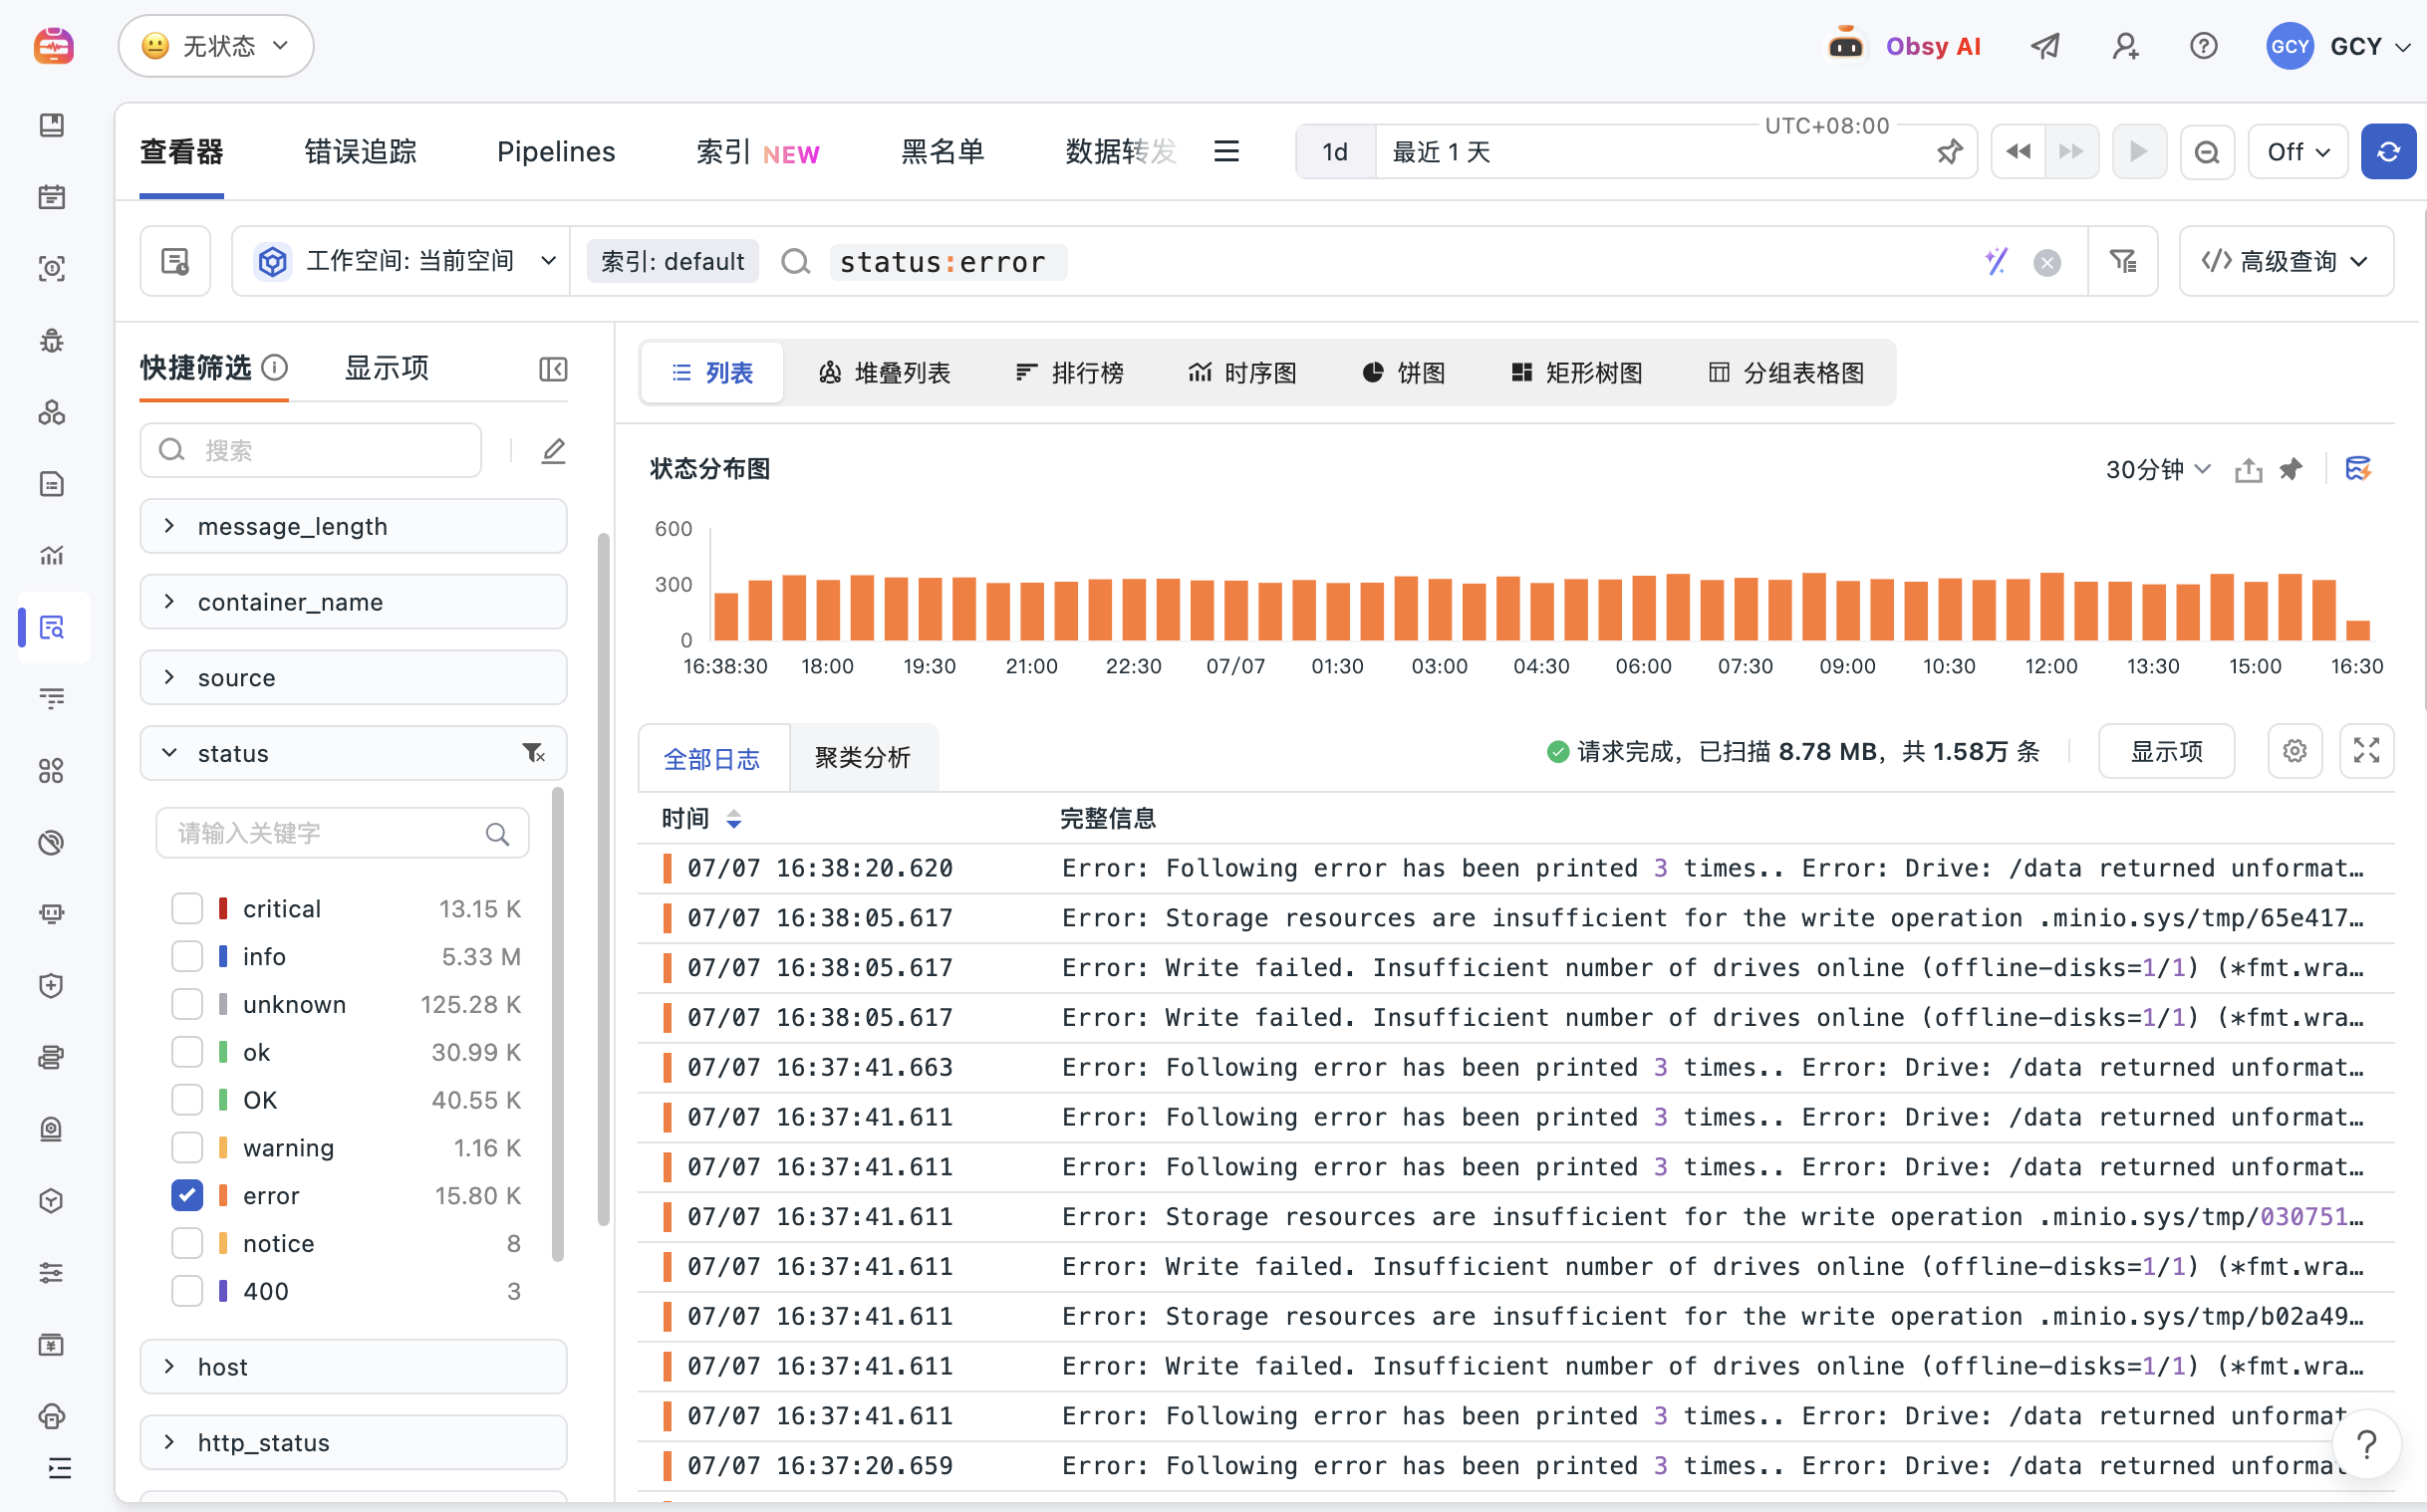
로그 모니터링으로 해결할 수 있는 문제
개발, 운영, SRE, 보안 팀은 같은 작업 흐름에서 로그를 검색하고 패턴을 발견하며 필드를 추출할 수 있습니다. 이상 로그에서 원인을 설명하는 트레이스, 리소스, 이벤트로 바로 이동합니다.
실제 장애 분석 흐름
로그를 중앙화하고 패턴과 필드로 이상 범위를 좁힌 뒤, 일치한 근거를 트레이스와 인프라 맥락까지 연결합니다.

근거 확인소스, 서비스, 환경, 호스트, 컨테이너, 심각도, 메시지
결론 도출조사를 위한 일관된 시간 범위와 대상을 설정합니다
근거 확인반복 메시지 그룹, 오류 코드, 차원, 발생 빈도 변화
결론 도출노이즈를 특정 오류군이나 워크로드로 줄입니다
근거 확인Trace ID, 서비스 경로, 인프라 메트릭, 네트워크 데이터, 경보
결론 도출담당 시스템을 식별하고 소유자에게 근거를 전달합니다
애플리케이션, 호스트, 컨테이너, 클라우드, 보안 소스 → Pipeline → 로그 검색과 Log Patterns → 트레이스, 리소스, 이벤트, 경보
분산 애플리케이션과 인프라를 조사하는 개발, 운영, SRE, 보안, 플랫폼 팀에 적합합니다.
수집과 파싱 방식에 따라 사용할 수 있는 필드가 결정됩니다. 보존, 인덱싱, 접근 권한, 마스킹은 로그 관리 정책으로 운영해야 합니다.


자주 묻는 질문
더 살펴보기
제품 문서, 관련 솔루션 및 기술 가이드에서 다음 단계를 선택하세요.
제품 가이드, 문제 해결 워크플로 및 기술 모범 사례