電話:400-882-3320
ログ監視で解決できること
分散したログを、検索できる証拠とアラート、原因分析へ変換
開発、運用、SRE、セキュリティチームが同じワークフローでログを検索し、パターンを発見し、フィールドを抽出できます。異常ログから関連するトレース、リソース、イベントへそのまま移動できます。
スキャンしてフォロー
Guance WeChat
スキャンして追加
Guance アシスタント
ログ監視とログ分析
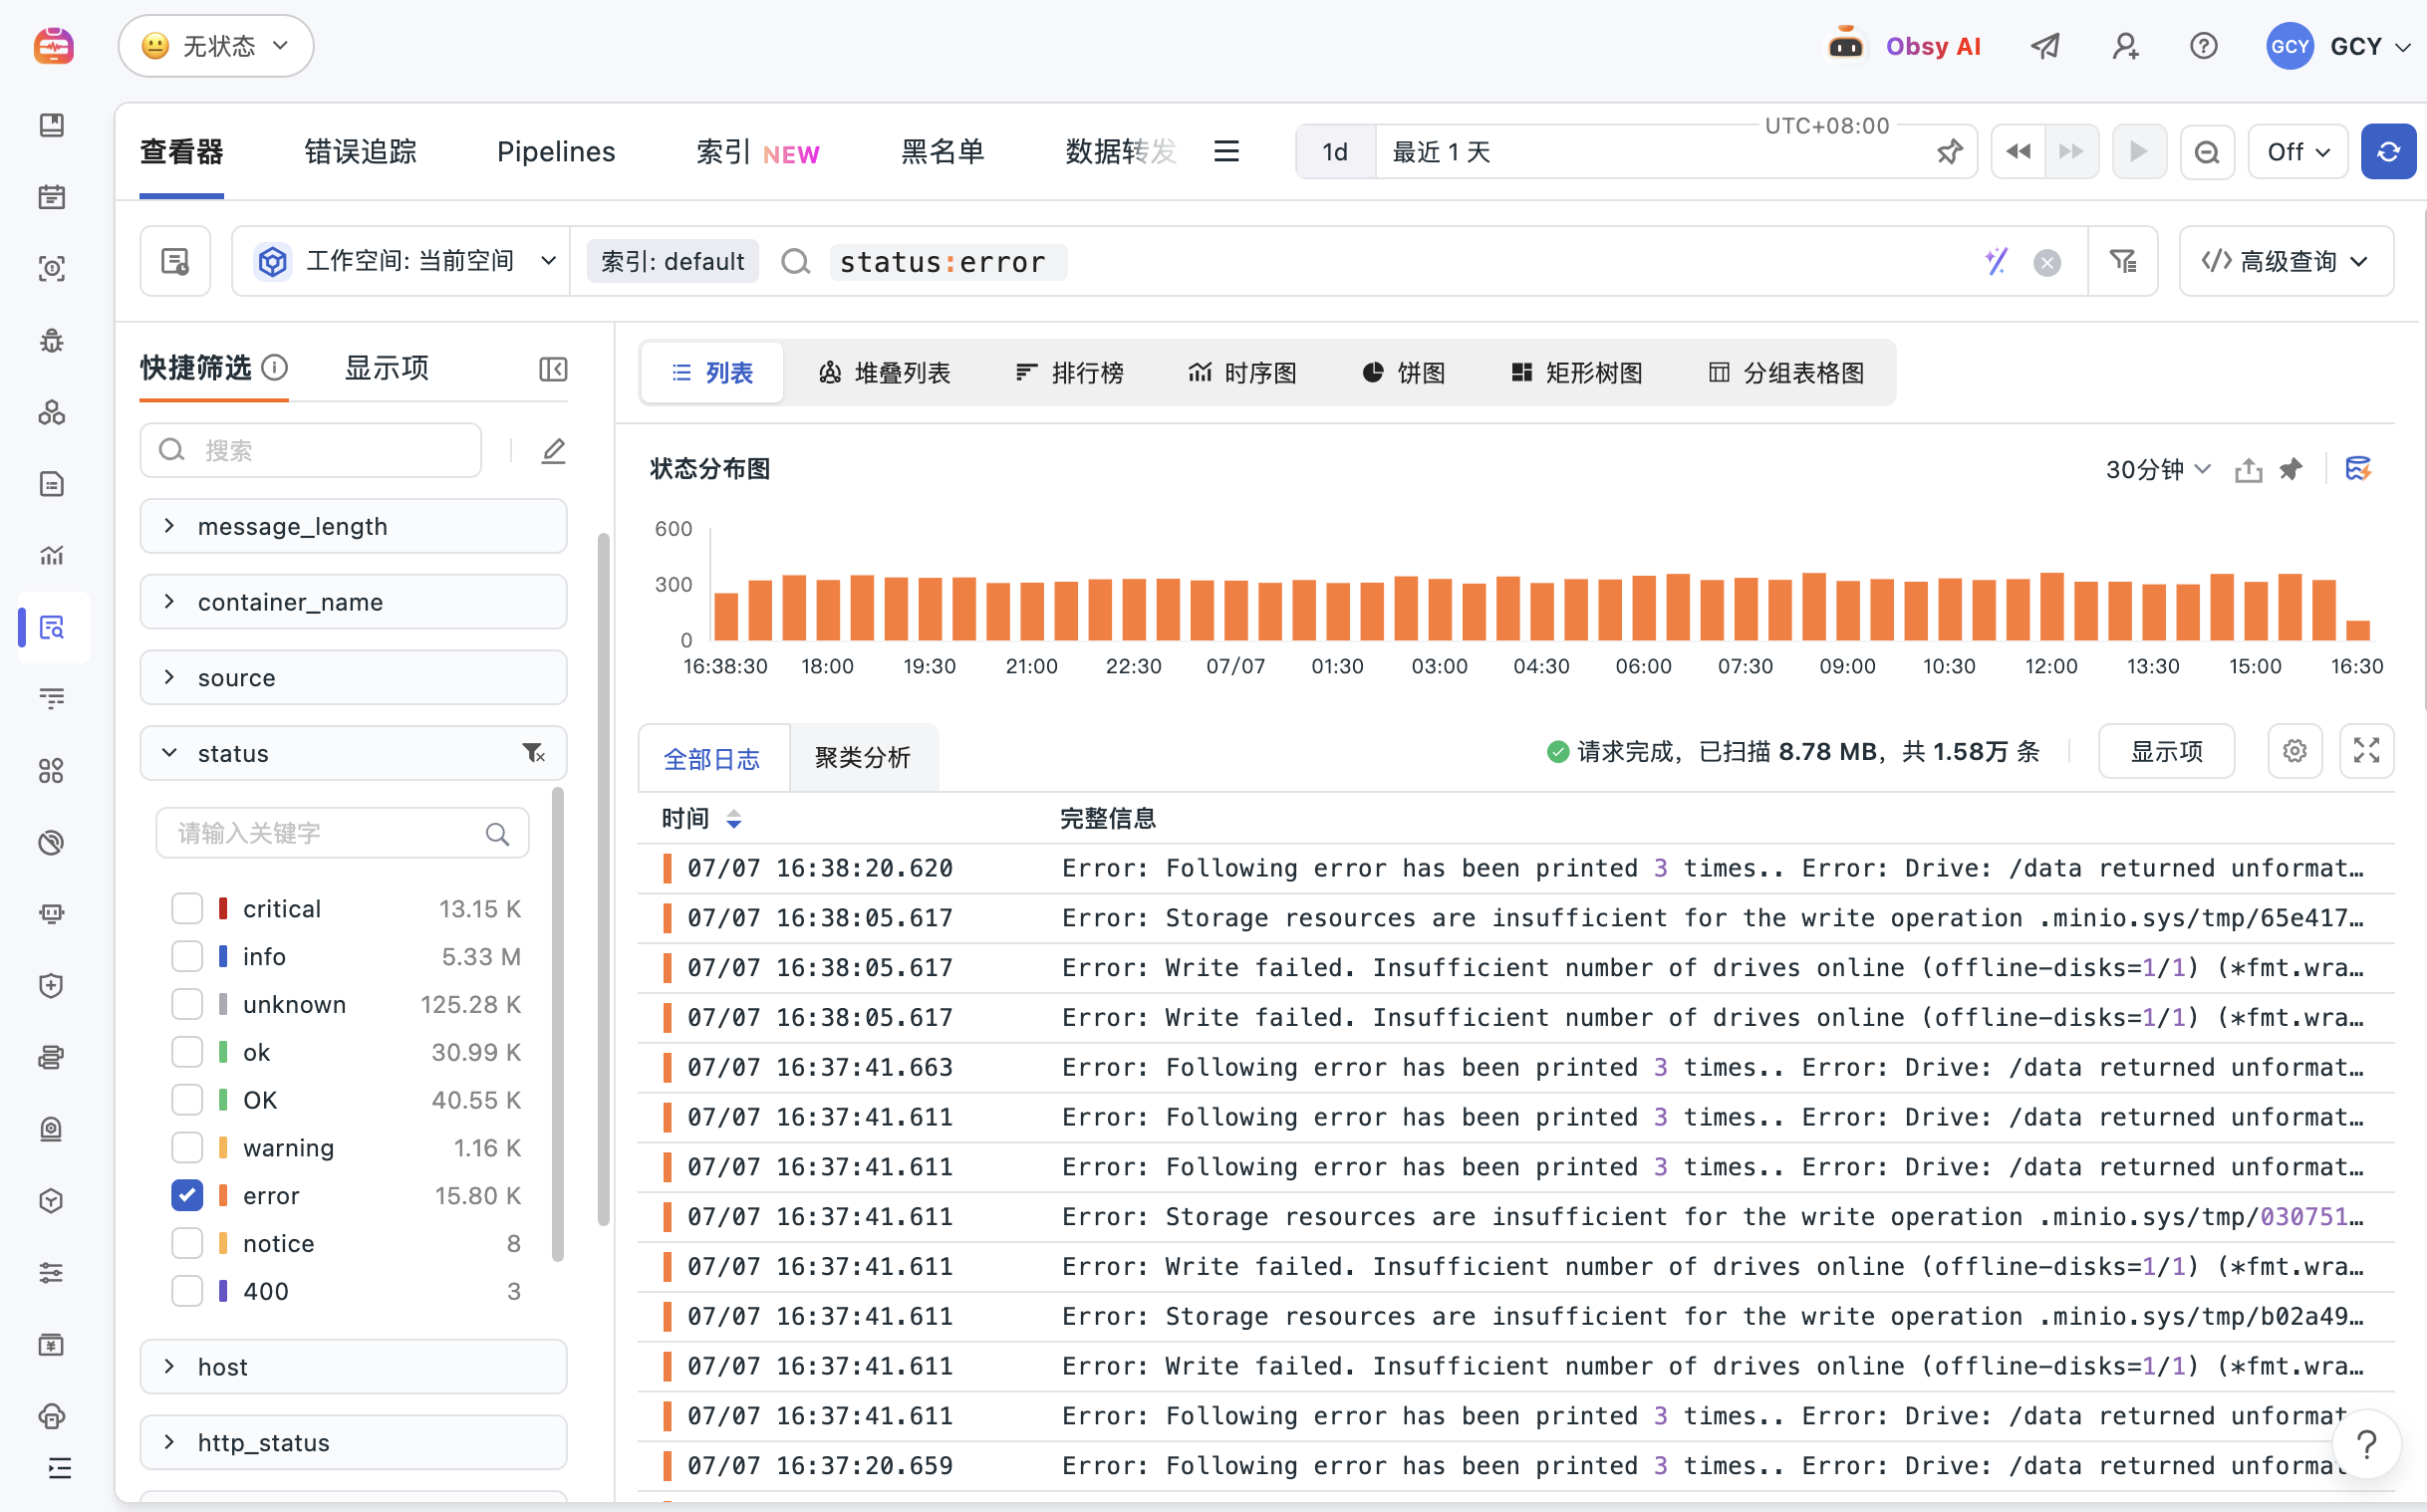
Guance はアプリケーション、ホスト、コンテナ、クラウド、セキュリティ、カスタムログを集約し、フィールド解析、パターン、可視化、アラート、APM トレースやインフラとの相関付けを一つの調査フローで提供します。
ログ監視で解決できること
開発、運用、SRE、セキュリティチームが同じワークフローでログを検索し、パターンを発見し、フィールドを抽出できます。異常ログから関連するトレース、リソース、イベントへそのまま移動できます。
実際の調査フロー
ログを一元化し、パターンとフィールドで異常を絞り込み、該当レコードからトレースとインフラへ進みます。

根拠を確認ソース、サービス、環境、ホスト、コンテナ、重要度、メッセージ
結論を得る調査対象と時間範囲を統一する
根拠を確認繰り返すメッセージ、エラーコード、ディメンション、頻度変化
結論を得るノイズを特定のエラー群またはワークロードまで減らす
根拠を確認Trace ID、サービス経路、インフラメトリクス、ネットワーク、アラート
結論を得る担当システムを特定し、根拠とともに引き渡す
アプリ、ホスト、コンテナ、クラウド、セキュリティ → Pipeline → ログ検索とパターン → トレース、リソース、イベント、アラート
分散アプリケーションとインフラを調査する開発、運用、SRE、セキュリティ、プラットフォームチーム向けです。
利用できるフィールドは収集と解析設定によって決まります。保持、インデックス、アクセス、マスキングはログ管理ポリシーで制御します。


よくある質問
さらに詳しく
製品ドキュメント、関連ソリューション、技術ガイドから次のステップを選択できます。
製品ガイド、トラブルシューティング、技術的なベストプラクティス