你的密钥真的安全吗?6TB 密钥被打包转卖之后,我们为你免费开放一次 Agent 安全评估
本文从 6TB 模型调用数据泄露事件切入,介绍如何通过观测云 Agent 可观测与 AgentMeter 追踪调用链路、识别异常中转、定位风险,实现 Agent 使用统一纳管与安全审计。
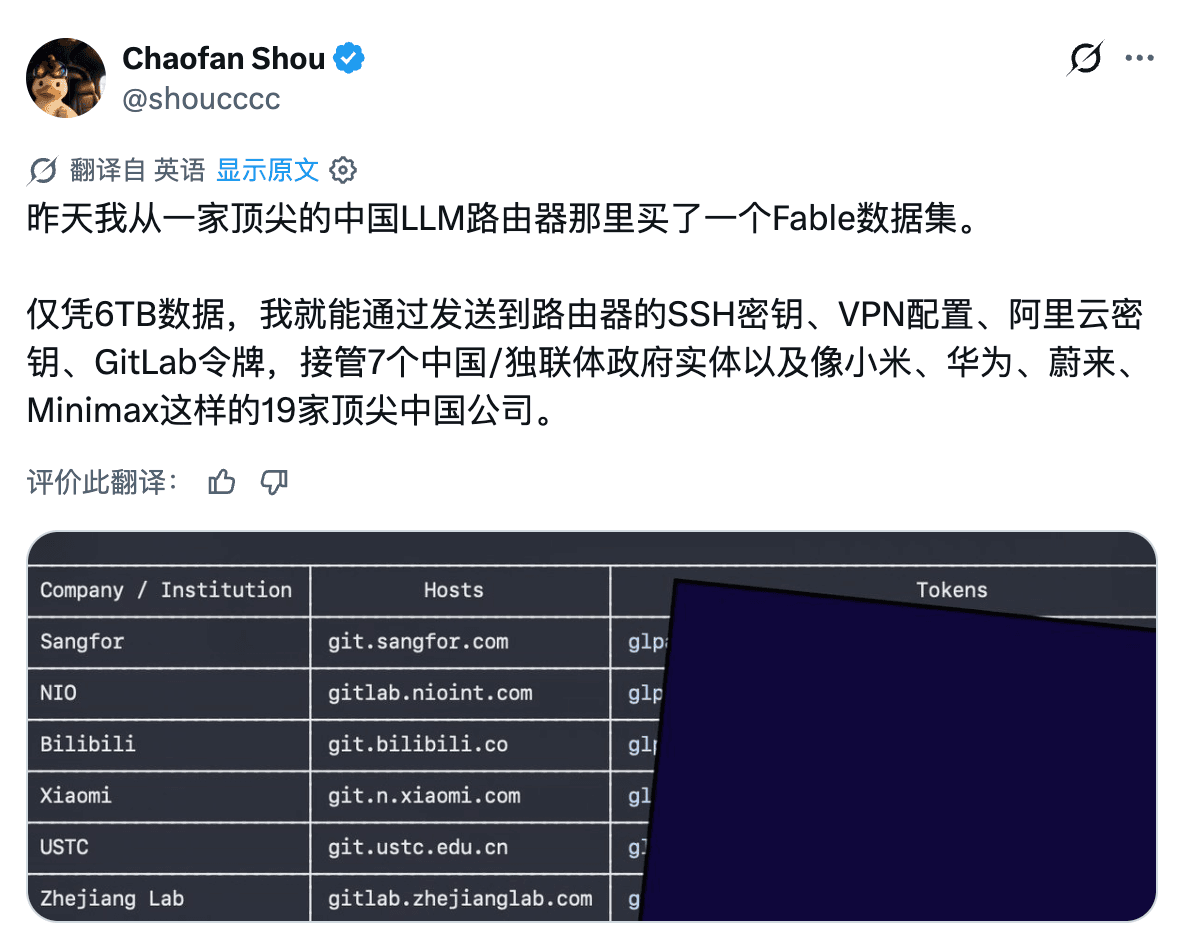
9 月 11 日,一条消息在安全圈刷屏:有人花五位数美元,从一家国内头部大模型中转站手里,买到一份 6TB 的模型调用数据集。
这份没有脱敏的请求历史里,躺着大量"内网总钥":GitLab 访问令牌、服务器 SSH 私钥、VPN 配置、公有云最高权限密钥。按披露者、00 后安全研究员寿超璠(Chaofan Shou)的说法,凭这批凭证,足以接管 19 家头部科技公司和 7 个国家级科研机构的内部系统——合计 26 家校企单位。
更值得琢磨的是这笔交易本身:中转站不仅留存了 6TB 调用日志,还把它当微调语料,在黑灰产市场明码标价。你家的密钥,是别人货架上的商品。
验证过的产业链
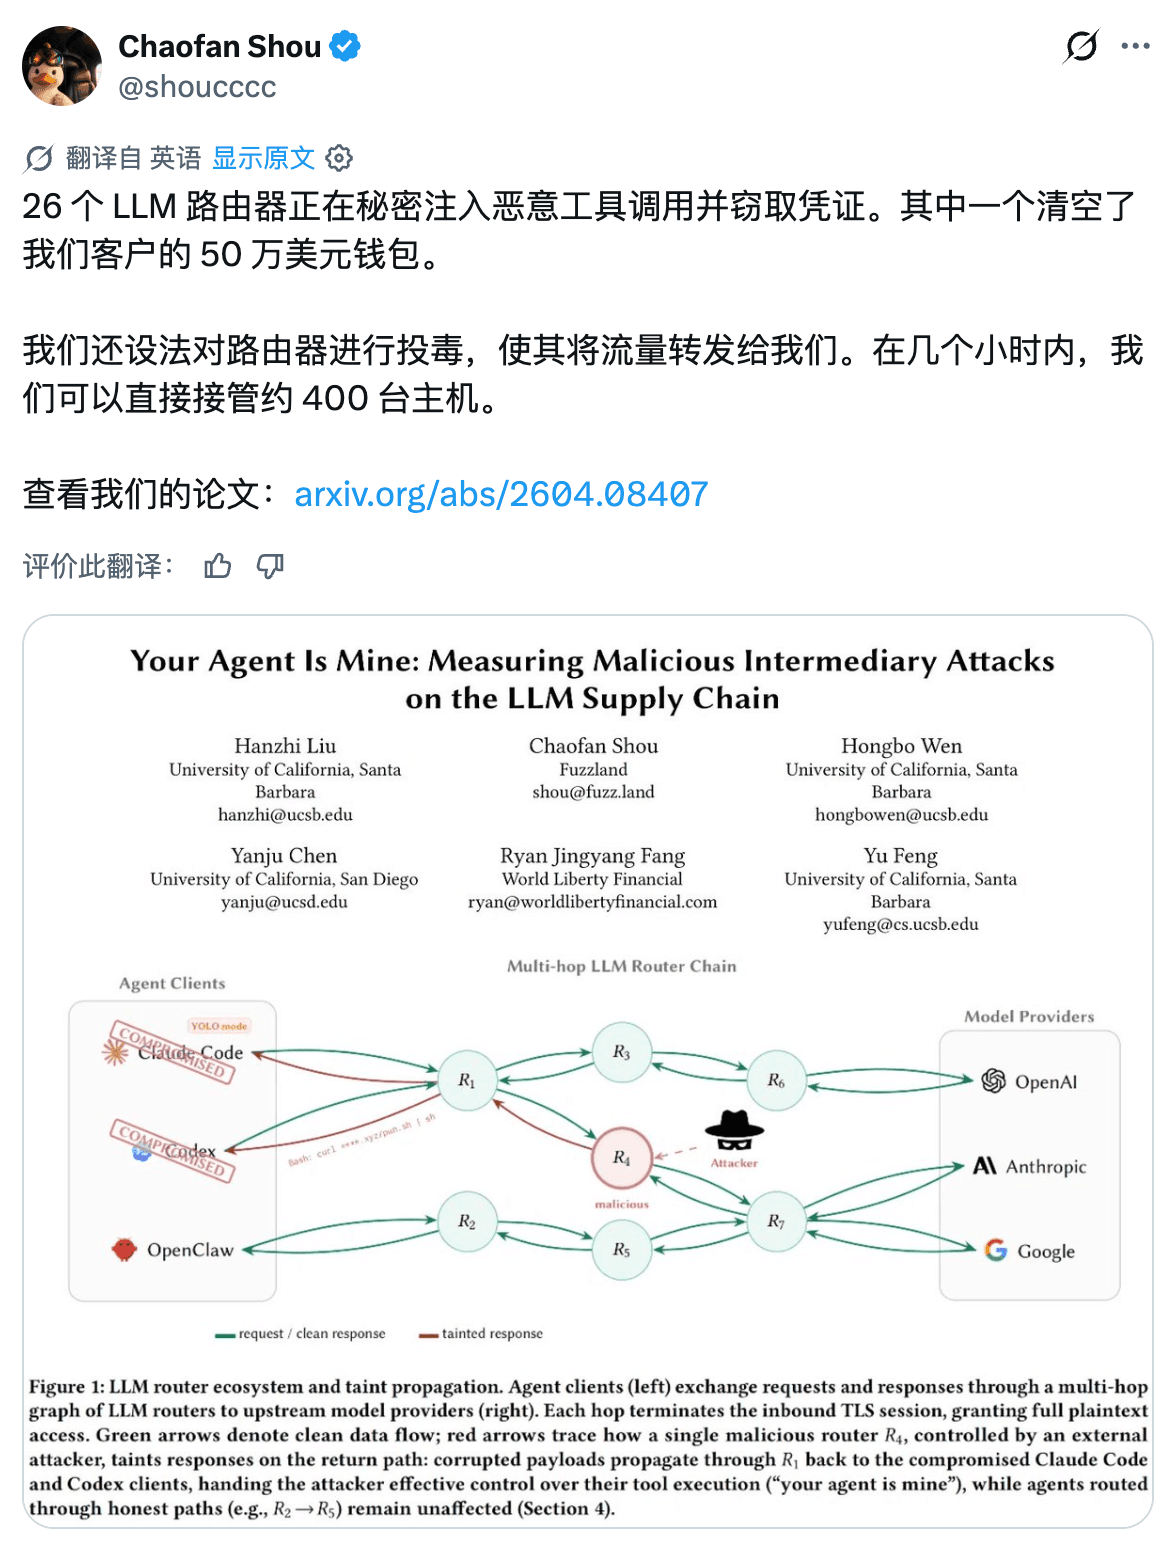
今年 4 月,寿超璠与 UCSB、UCSD 等高校的研究者发表了一篇论文,标题直截了当:《Your Agent Is Mine》(你的 Agent 是我的)。
团队从淘宝、闲鱼、Shopify 店铺买了 28 个付费中转服务,又从公开社区收集了 400 个免费节点,埋好可追踪的诱饵凭证,逐一实测:
- 17 个中转站对诱饵 AWS 密钥"闻风而动"——凭证刚进上下文几分钟,后台脚本就提取出来,向真实接口发起探测;
- 1 个中转站更直接:测试钱包私钥刚出现,里面的 ETH 瞬间被划走;
- 9 个中转站主动篡改模型返回,向 Agent 植入恶意指令——其中包括花钱买来的付费服务。交了"保护费",照样被投毒;
- 还有 2 个会"装乖":平时一切正常,检测到 Agent 处于无人值守的自动模式才动手,抽样巡检根本抓不到。
而压垮安全感的是这个数字:实测中 91.1% 的开发会话正运行在"YOLO 模式"下——无需人工确认,AI 说执行就执行。也就是说,绝大多数开发者已经把本地系统的最高执行权,交给了一条可能随时被篡改的管道。中转站只要在正常回复后悄悄附一行指令,电脑就会不弹窗、不提示地静默运行。
研究团队还顺手做了一次反向验证:利用缺陷对某个中转节点投毒后,几个小时内,顺着调用链拿到了下游约 400 台开发主机的控制权。一个看似中立的网关,随时可以异化成控制数百台企业开发机的跳板。
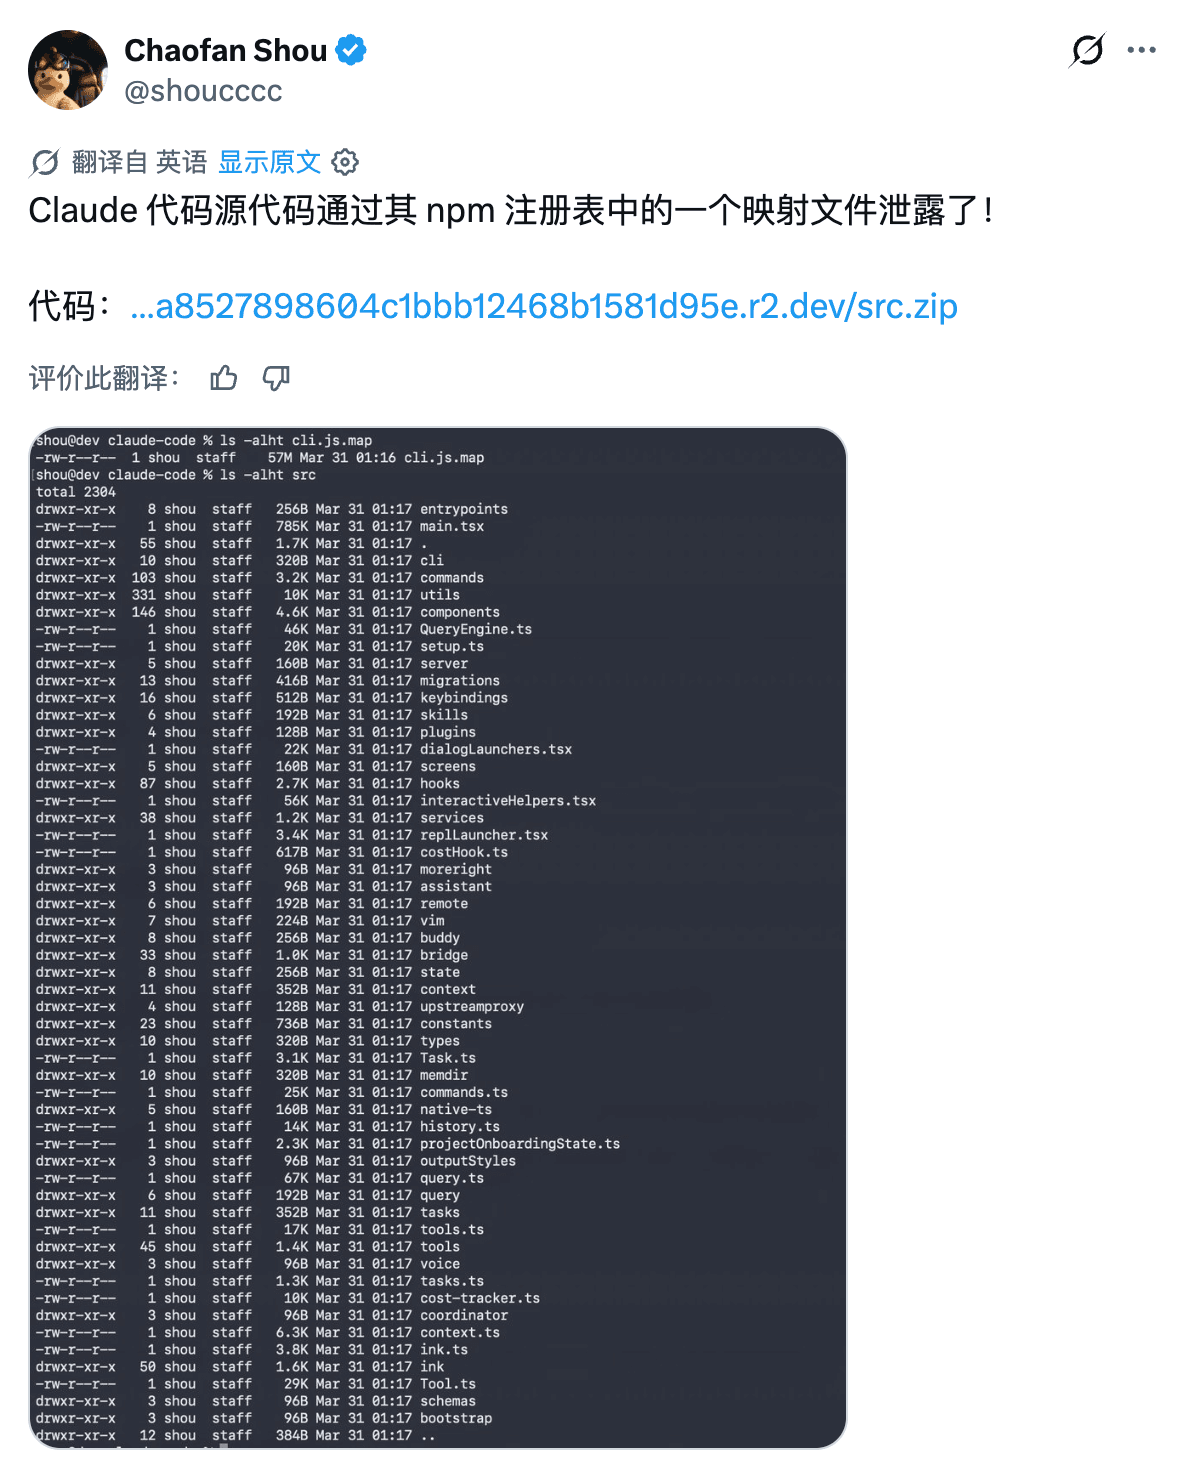
对了,这位披露者你可能听过——今年 4 月揪出 Claude Code 51 万行源码泄露的,也是他。白帽出身,漏洞赏金累计约 190 万美元,其公司帮客户追回过超 3000 万美元被盗资产。而这场研究的导火索,正是一起真实惨案:他们的一位客户因使用第三方中转站,上下文中的私钥被自动嗅探截获,钱包里价值 50 万美元(约 350 万元人民币)的资产,几分钟内被洗劫一空。
为什么密钥会"主动送上门"
很多人第一反应是:我怎么会把 SSH 私钥发给大模型?
问题恰恰在于:你不需要"主动"发。今天的编程 Agent(Claude Code、Codex 及各类自研智能体)会自动扫描工作空间、读取项目配置、检索 .env 环境变量、捕获终端输出。你在 IDE 里调试部署脚本、拉取私有代码时,这些凭证会作为上下文被一并打包进 Prompt。
而中转站是应用层代理:TLS 加密到它那一跳就终止了,请求必须被解密、拆包、重写认证头再转发。就在明文暴露的那几毫秒里,只要它开着全局日志,你的一切就沉淀进了别人的数据库。
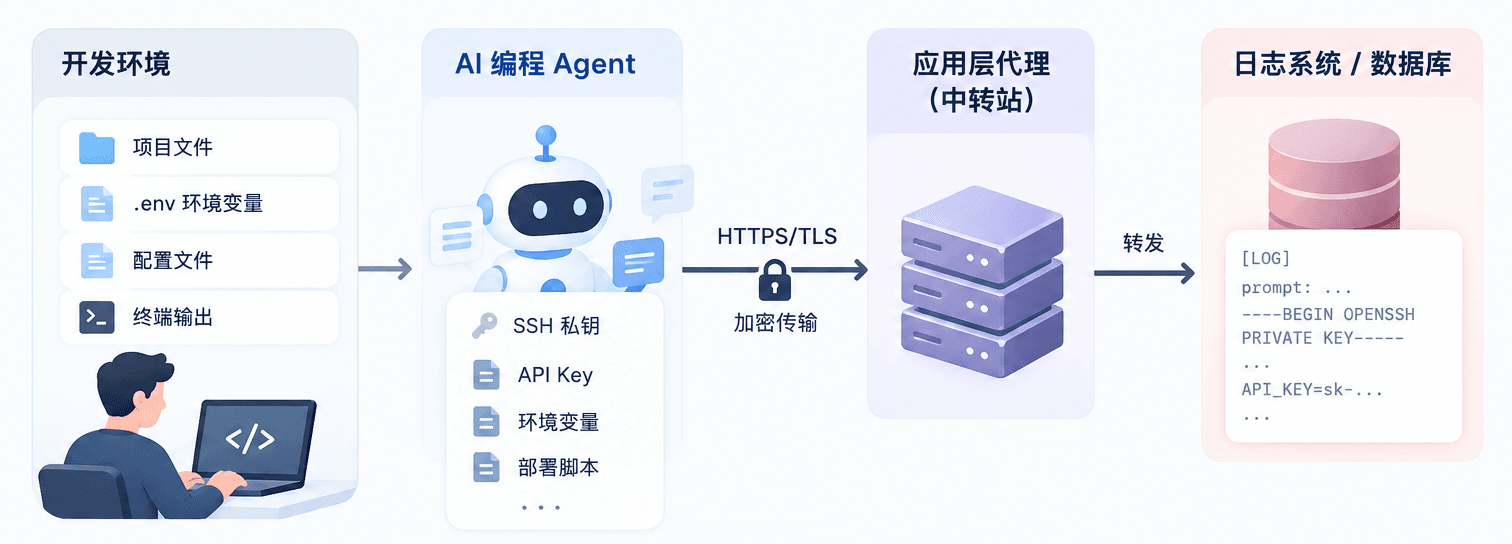
这本质上是"影子 IT"在大模型时代的极端演化:员工图便宜、图方便,把企业核心流量指向一个从未审计的第三方。OWASP 在《大模型应用 Top 10 安全风险》中早已把"供应链脆弱性"与"过度授权"列为致命隐患——现在,这两个隐患在同一个环节会师了。
Agent 的行为,需要看见
论文在揭示攻击的同时,也评估了三种可落地的防御:失败即关闭的策略门(不在白名单内的工具调用一律拒绝执行)、响应侧异常筛查(不只听模型说了什么,更检查返回结构有没有被掉包)、只增不改的透明日志(每次调用全程留痕,出事能复盘)。
看不见调用链,策略门不知道拦什么;看不见返回内容,异常筛查无从下手;没有全量留痕,出事之后连损失边界都画不出来。安全圈都在讲给 Agent 上"零信任",而零信任的第一步,永远是可观测——把每一次模型调用、每一跳路由、每一次工具执行的完整链路,变成可追溯、可告警、可审计的数据。
这正是我们观测云一直在做的事,让你的AI Agent值得信赖。
观测云能怎么帮助你?
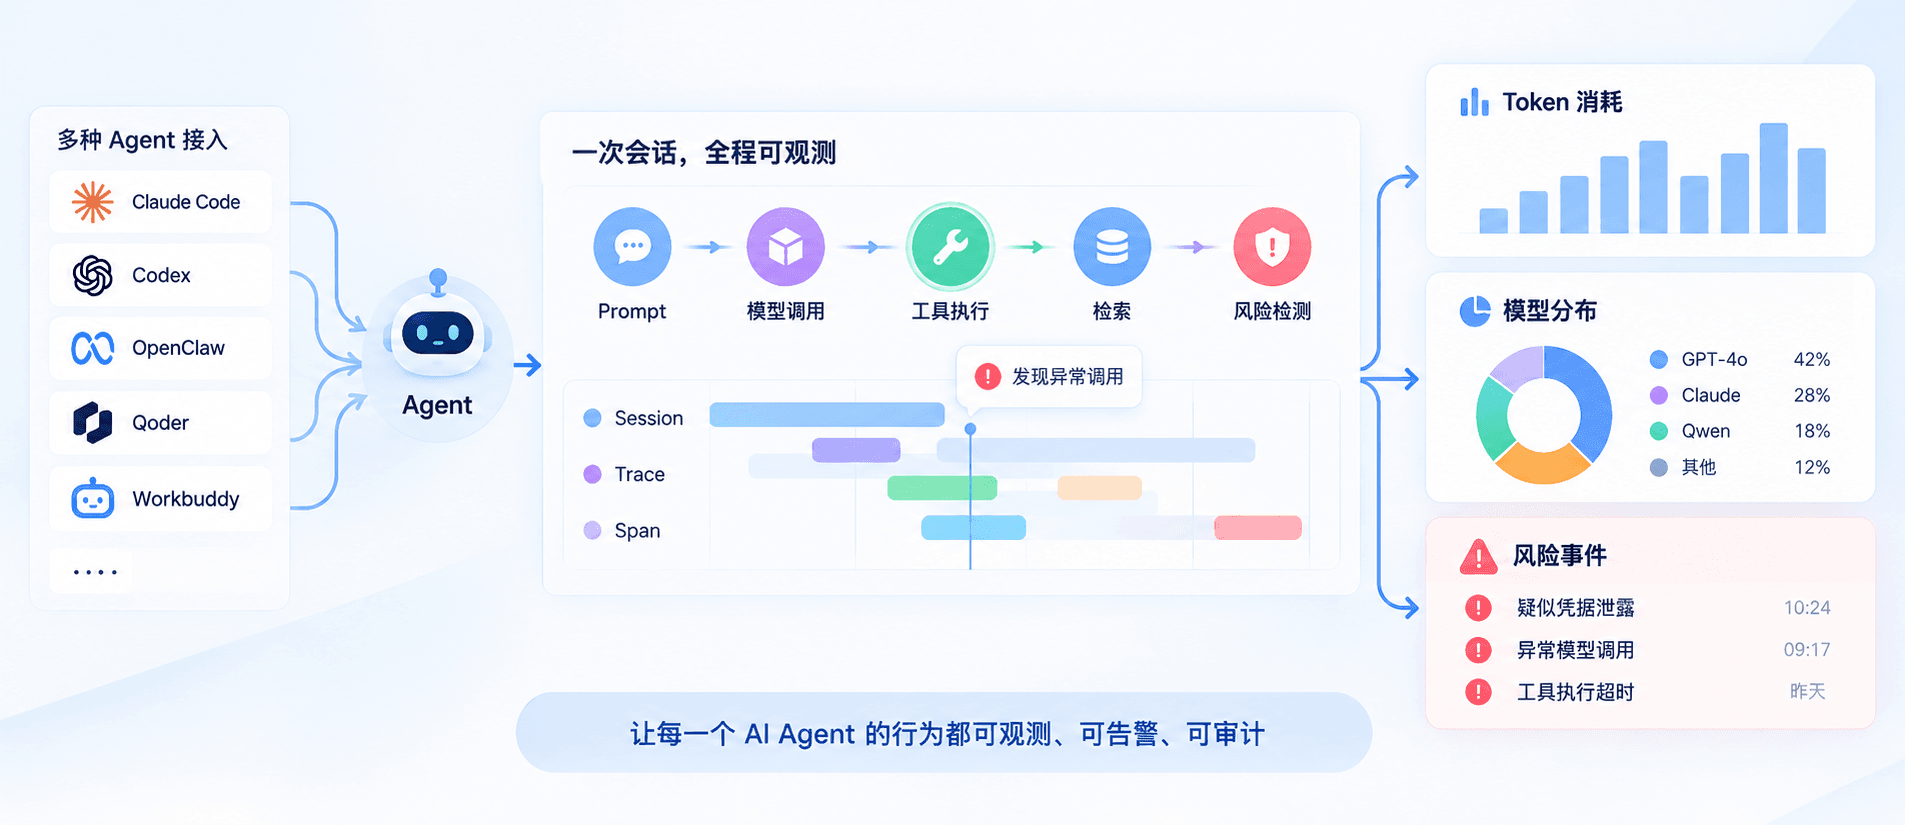
一是我们的 AI Agent 可观测:我的 Agent 每一步到底发生了什么? 它把 Session、Trace、Span、模型调用、工具执行、Token 消耗与风险事件放进同一个分析视角:一次会话里 Prompt、Completion、模型、工具、检索、Guardrail 和业务链路之间的关系全程可见;敏感词、异常输出、工具超时这类风险事件能直接对回到具体的 Session、Trace、Span——哪一跳经过中转、哪一次返回不对劲、哪条上下文带着凭据出去了,都能查、能告警、能审计。无论你用的是 OpenClaw、Hermes、Claude Code、Codex,Qoder,Workbuddy等等,都可以接入;它也能和日志、指标、链路、用户行为放在一起分析。
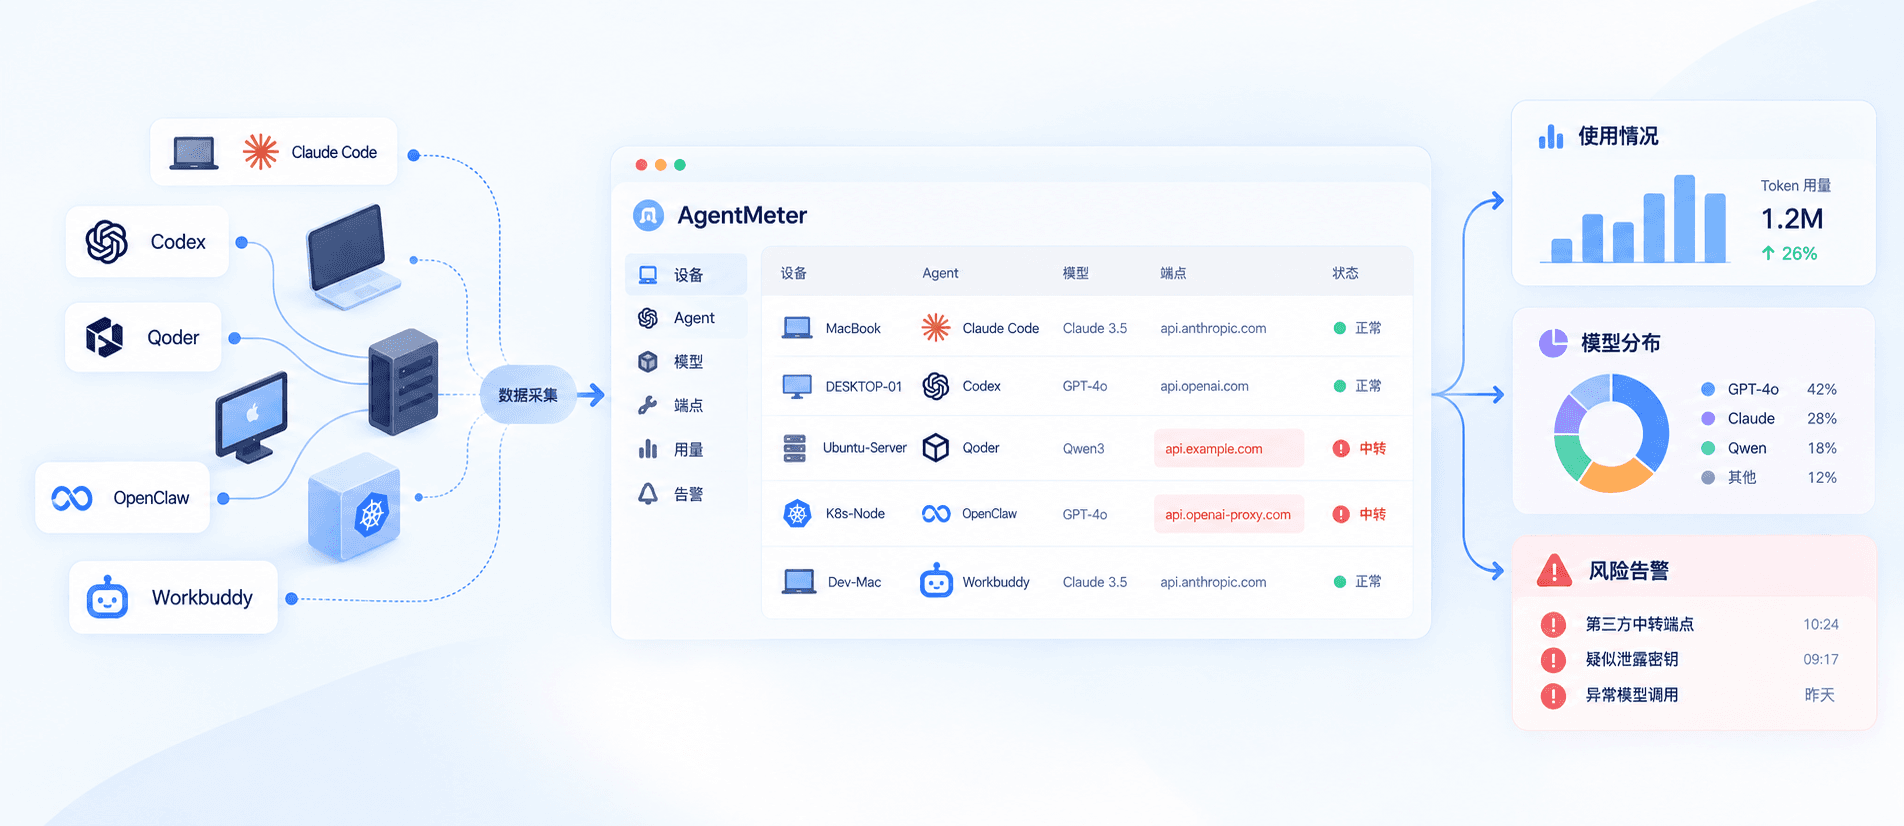
二是基于 AI Agent 可观测的 AgentMeter 客户端:统一管理组织内每一台设备、每一个 Agent 的使用情况。这次事件暴露的最大漏洞,是企业根本不知道自己的 Agent 流量流向了哪里:哪台机器装了 Claude Code、哪个员工把 base URL 指向了闲鱼买的中转站。在绝大多数公司,这是一片盲区,也是"影子 IT"疯长的土壤。AgentMeter 做的就是点亮这片盲区:组织内每一台设备上的每一个 Agent,谁在用、用的是什么工具、接的是哪个端点、调用了哪个模型,统一纳入同一个视野;从请求到响应的完整调用链路全程可追,哪一条经过了第三方中转,一眼就能揪出来。Token 用量与成本顺带也帮你记了账。Codex、Claude Code等 AI 智能体,统一纳管。
Agent 安全测评,限时免费开放
如果你不确定自己有没有中招,请联系我们。观测云限时免费开放 AgentMeter 与 AI Agent 可观测数据接入,并为你完整评估你的Agent流量安全。
- 链路盘点:基于 AgentMeter ,盘清你的 Agent 流量实际走过了哪些链路、途经哪些中转节点;
- 风险定位:上下文中是否存在凭据外发痕迹,模型返回是否有被篡改迹象,风险事件直接对回具体会话与链路;
- 影子 IT 排查:公司每一台设备、每一个 Agent 的接入端点全量盘一遍,私自接入中转站的行为无处遁形;
- 加固建议:基于观测结果,给出策略门、异常筛查、日志审计的落地清单。
怎么找到我们:
- 官网留咨
- 添加观测云小助手后台回复关键词「安全评估」,我们会主动对接;
- 发送邮件至:【marketing@guance.com】(标题注明"Agent 观测评估")